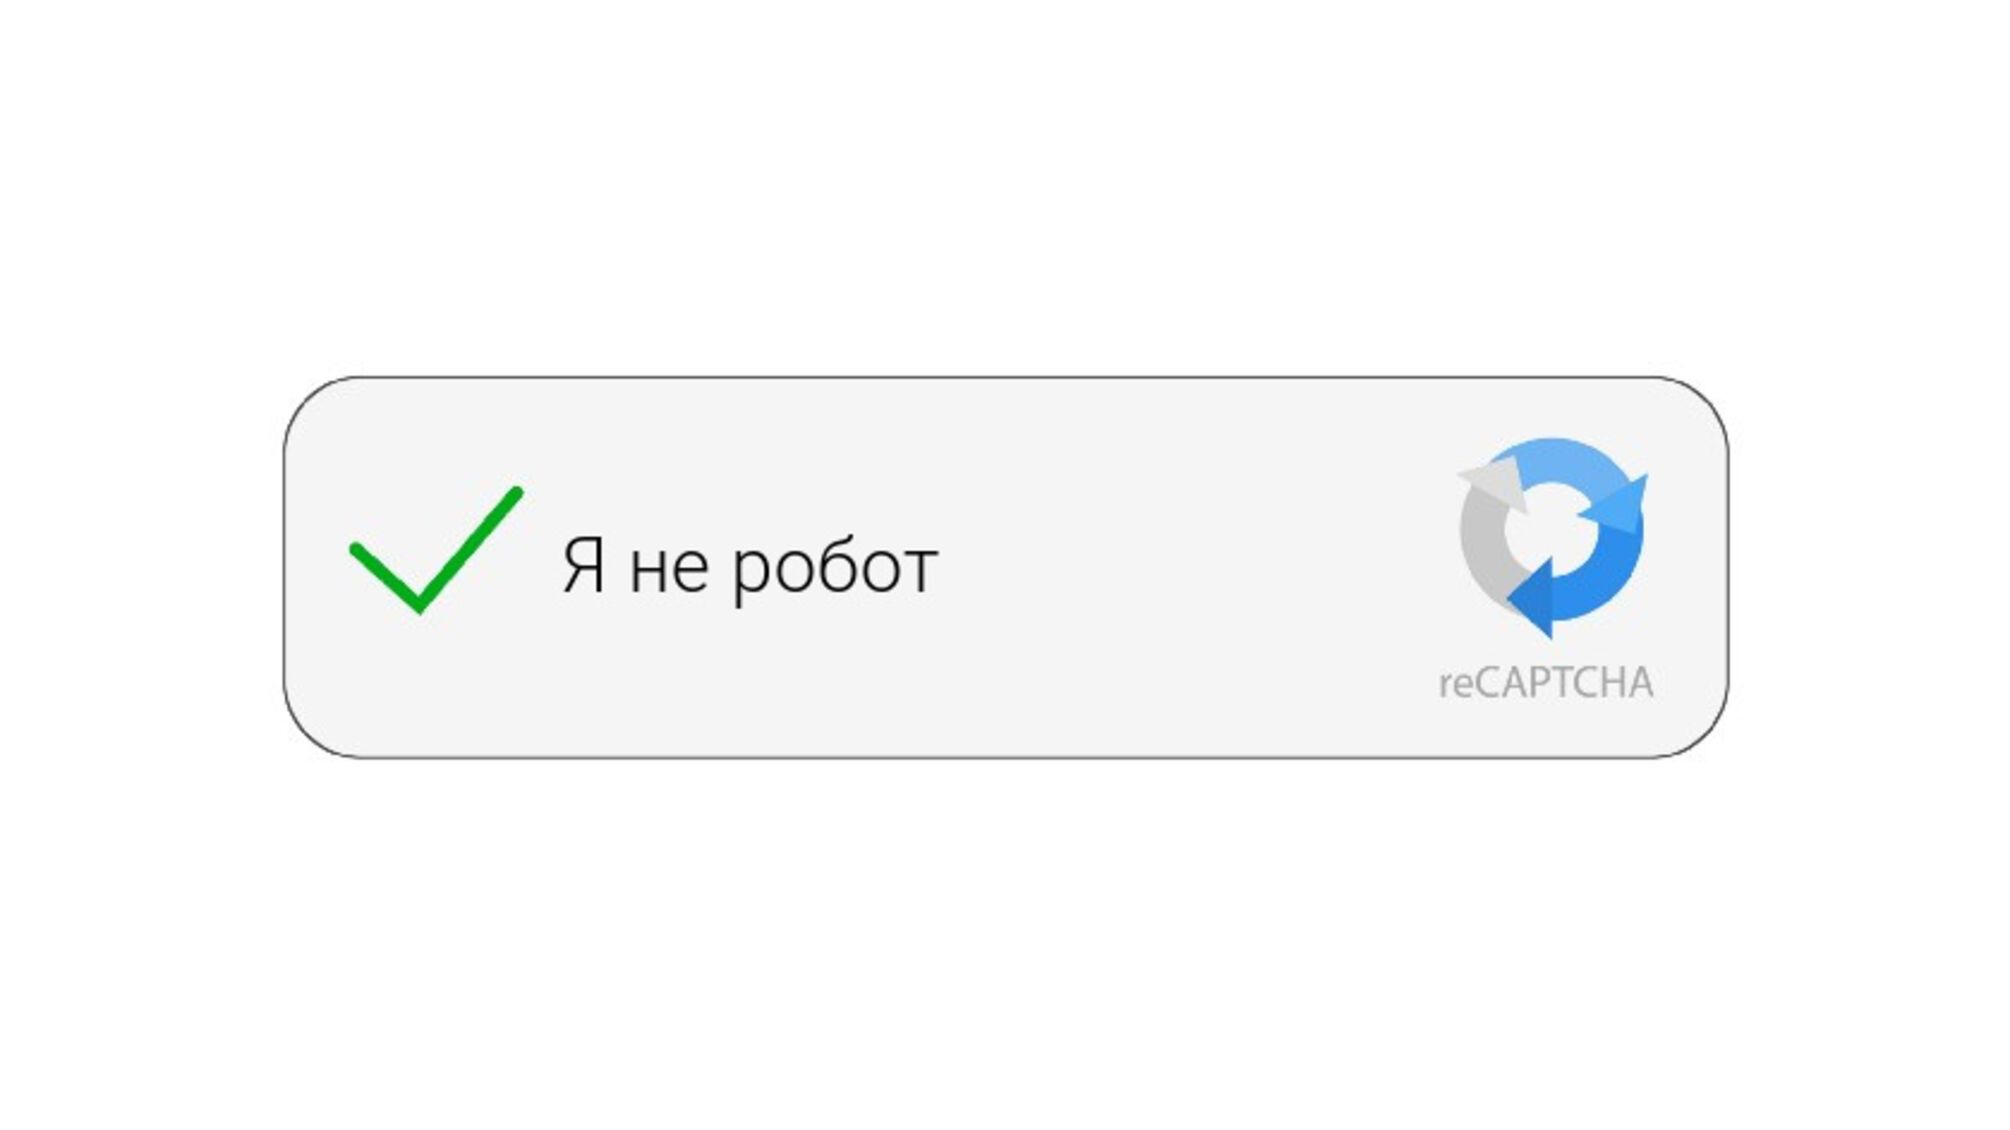
В Україні зафіксували масштабну кібератаку, під час якої зловмисники поширюють шкідливе програмне забезпечення через понад 100 скомпрометованих сайтів. Як повідомили в CERT-UA, хакери використовують техніку ClickFix та маскують атаку під звичайну перевірку Cloudflare "Я не робот". Користувачів Windows намагаються змусити самостійно виконати небезпечну команду, після чого на пристрій потрапляє шкідник.
Національна команда реагування на кіберінциденти CERT-UA попередила про масштабну кампанію з поширення шкідливого програмного забезпечення в Україні. За даними фахівців, за атакою стоїть хакерський кластер UAC-0277, який використовує скомпрометовані вебресурси для зараження пристроїв.
Лише протягом вересня спеціалісти виявили понад 100 зламаних сайтів. На легітимні ресурси зловмисники впровадили спеціальний JavaScript-код, який перенаправляє частину відвідувачів на фальшиву сторінку перевірки безпеки.
Як працює схема
Після переходу на заражений сайт користувач може побачити сторінку, яка імітує перевірку Cloudflare та пропонує підтвердити, що він не робот.
Однак замість звичайної CAPTCHA людину намагаються переконати скопіювати певну команду та виконати її на власному комп'ютері. Якщо користувач погоджується, на пристрій завантажується та встановлюється шкідливе програмне забезпечення.
Фальшива сторінка демонструється цільовій аудиторії — переважно користувачам Windows, які потрапили на сайт із пошукових систем, зокрема Google, DuckDuckGo, meta.ua, bigmir.net та інших ресурсів.
Шкідник краде паролі та дані браузера
За інформацією CERT-UA, зловмисники використовують шкідливе програмне забезпечення LUNEXSTEALER. Його намагаються замаскувати під звичайні легітимні файли, а для обходу захисту також застосовують вразливості системних драйверів Windows.
Після зараження комп'ютера шкідник може непомітно встановити браузерне розширення, яке маскується під Microsoft Office Word Editor. Воно використовується для викрадення логінів, паролів та історії браузера, а також може надати зловмисникам можливість віддалено керувати зараженим пристроєм.
Для управління своєю інфраструктурою хакери використовують блокчейн-мережі Polygon та Ethereum. Такий підхід дозволяє їм оперативно змінювати налаштування та ускладнює виявлення інфраструктури атаки.
CERT-UA закликає не виконувати підозрілі команди
Фахівці наголошують: справжні механізми CAPTCHA та Cloudflare ніколи не вимагають від користувача натискати Win+R, відкривати командний рядок або PowerShell чи вставляти туди команди.
Тому якщо під час відвідування навіть знайомого сайту з'являється подібна вимога, сторінку радять негайно закрити.
Системним адміністраторам CERT-UA рекомендує обмежити можливість звичайних користувачів запускати вікно "Виконати" за допомогою Win+R, а також заборонити встановлення MSI-пакетів без адміністративних прав.
Додатково радять увімкнути Microsoft Vulnerable Driver Blocklist для блокування вразливих драйверів Windows та дозволяти встановлення лише перевірених браузерних розширень із заздалегідь визначеного "білого списку".
Якщо користувач виявив сайт із фальшивою перевіркою або власник ресурсу помітив ознаки його компрометації, про інцидент рекомендують повідомити CERT-UA.
Раніше СтопКор писав, що українська мережа супермаркетів АТБ могла стати жертвою масштабної хакерської атаки: зловмисники заявили про викрадення даних 7,9 млн клієнтів, понад 127 тисяч працівників, замовлень і постачальників. За нерозголошення інформації вони вимагають від компанії $400 тисяч у криптовалюті та погрожують оприлюднити викрадені дані. В АТБ офіційно не підтвердили ані факт витоку, ані його заявлені масштаби.
Приєднуйся до нашої армії антикорупціонерів! Підписуйся на нас у Telegram, WhatsApp, Facebook, Youtube, Twitter, Instagram і TikTok!